5 erros comuns em Autenticação multifator (MFA) (e como evitar)
A defesa mais barata com o maior retorno
· 3 min de leitura · 7 visualizações
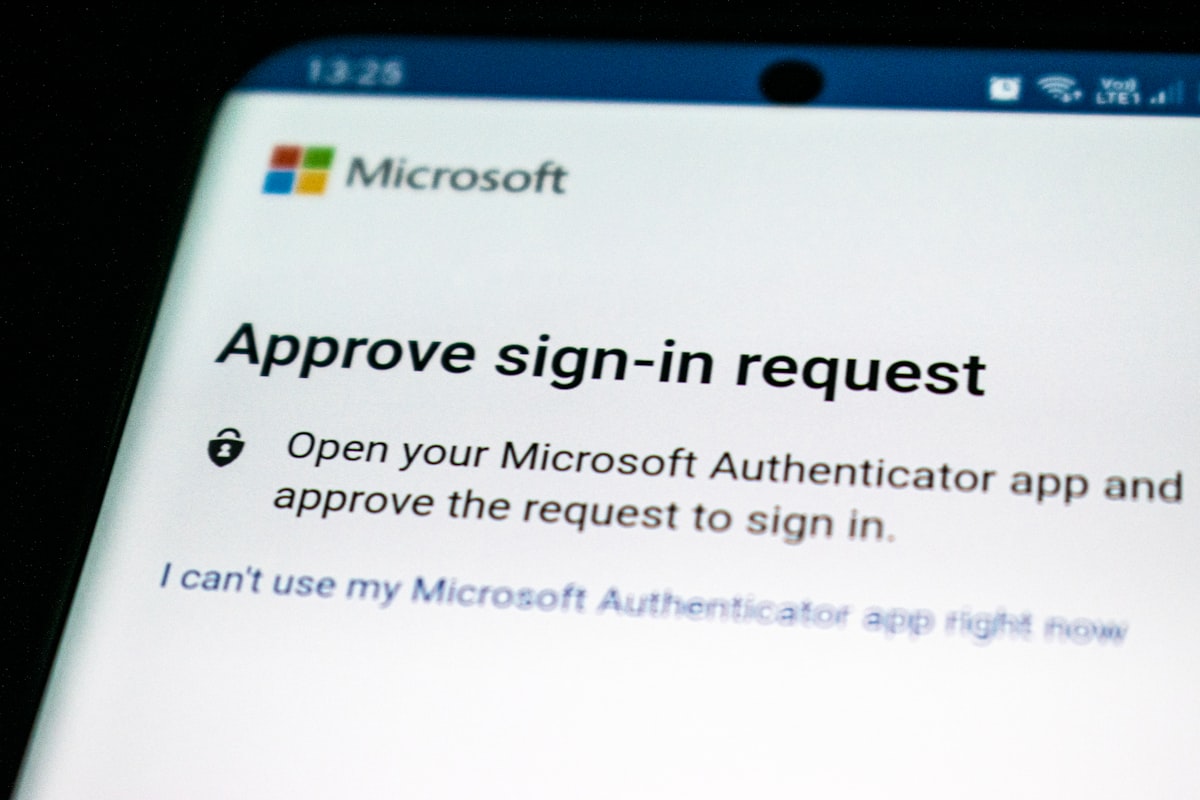
Nem todo projeto envolvendo Autenticação multifator (MFA) dá errado por falta de conhecimento técnico — na maioria das vezes, é por repetir os mesmos erros básicos.
MFA exige uma segunda prova de identidade além da senha (um código, uma chave física, biometria) — sozinho, esse controle já bloqueia a esmagadora maioria das invasões baseadas em senha vazada ou adivinhada.
Os tropeços mais comuns
Ignorar que mFA bloqueia a grande maioria dos ataques baseados apenas em senha comprometida ou reutilizada.Ignorar que aplicativos autenticadores (TOTP) são mais seguros do que SMS, que pode ser interceptado via troca de SIM.Ignorar que contas de administrador e acesso a sistemas financeiros devem ter MFA obrigatório, sem exceção.Ignorar que chaves de segurança físicas (FIDO2) oferecem a proteção mais forte…
Continue esta análise e tenha acesso ao acervo da Revista SmartWeb.
Como assinante, você lê matérias exclusivas e acompanha as edições digitais com o plano aplicável ao seu acesso.
Planos de leitura a partir de R$ 9,90/mês.
Conhecer os planosConsulte as condições e a política de cancelamento.
Baixe gratuitamente o Panorama da Tecnologia nas Pequenas e Médias Empresas Brasileiras — 2026/2027
Dados reais sobre IA, automação, segurança e gestão nas pequenas e médias empresas brasileiras.
Quero o relatório completo
Sobre o autor
Rafael Tanaka
Rafael Tanaka é colunista de segurança da informação, com foco em cibersegurança prática para empresas de todos os tamanhos — da LGPD ao dia a dia de um time de TI enxuto.
Continue explorando
5 erros comuns em Cibersegurança para pequenas empresas (e como evitar)
Os tropeços mais frequentes de quem lida com Cibersegurança para pequenas empresas no dia a dia — e como não cair neles.
Rafael Tanaka · 12/08/2026 · Exclusivo
Computação serverless na prática: o que muda no dia a dia do time
Um retrato realista de como Computação serverless aparece no cotidiano de equipes de tecnologia.
Diego Almeida · 16/08/2026 · Exclusivo
Tendências de front-end: tendências para o que vem por aí
Para onde Tendências de front-end está indo e o que equipes de tecnologia devem observar de perto.
Beatriz Nogueira · 09/08/2026
Comentários (0)
Entre para deixar um comentário.
Nenhum comentário ainda — seja o primeiro a comentar.